 제보

 로그인


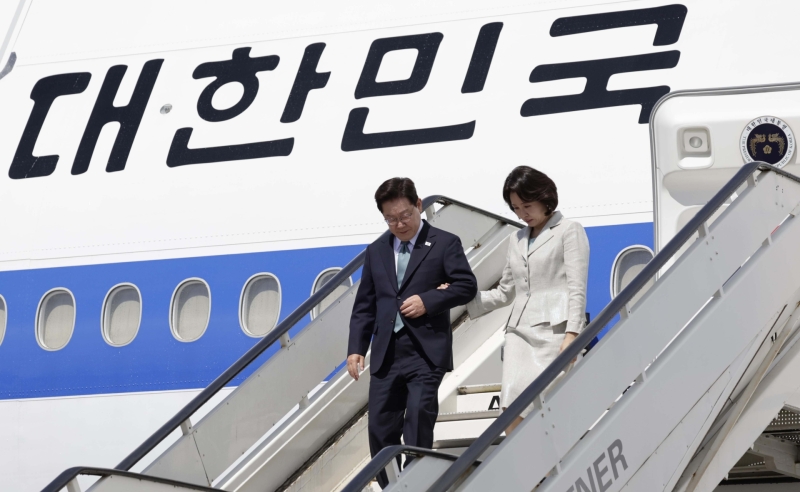
온라인에 노출된 이재명 대통령 내외와 순방단의 공군 1호기 탑승객 명단 파일이 외교부 작성 문서 형식과 유사한 것으로 파악된 가운데, 경찰이 해당 사건을 정식 수사로 전환하고 강제수사에 착수했습니다.
연합뉴스에 따르면 외교부 당국자는 "외교부 문서 형식은 맞다"면서도 "엑셀 시트 형식이라 공문서 형태는 아니다"라고 밝혔습니다.
이 당국자는 "외교부가 정상 순방 행사의 총괄 기관으로서 탑승자 개인정보를 취합해 작성한다"며 "유출된 파일이 외교부에서 작성하는 양식과 유사하다"고 설명했습니다.
외교부 내에서 정상의 해외 순방을 총괄하는 의전장실이 관련 명단과 자료를 관리해 온 만큼, 내부에서 작성된 파일이 외부로 유출됐을 가능성에 무게가 실립니다.
문제의 파일은 악성코드 감염 여부를 검사하는 해외 사이트 '바이러스 토털'에 업로드된 상태로 발견됐습니다.
해당 사이트에 보안 문서를 올려 검사하는 절차가 있는지에 대해 당국자는 "의전장실에는 그런 절차가 없으며 일반적으로 직원들이 이를 이용하지 않는다"고 선을 그었습니다.
외교부는 전날 저녁 제보를 통해 유출 사실을 인지한 뒤 이메일 시스템 등 대외 소통 창구를 긴급 점검했으나 해킹이나 비정상 접속 흔적은 발견되지 않았습니다.
이에 따라 당국은 해킹보다는 순방 행사 진행 과정에서 내부 유출이 일어났을 가능성을 열어두고 조사를 진행 중입니다.
사안의 중대성을 감안한 경찰은 이날 사건을 입건 전 조사(내사)에서 정식 수사로 전격 전환했습니다.
경찰은 지난 6월 해당 파일을 바이러스 토털에 최초 게시한 인물의 신원과 유출 목적을 추적하는 데 수사력을 집중하고 있습니다.
또한 지난 5개월간 해당 사이트에서 발생한 파일 다운로드 이력을 역추적해 추가 유출 및 2차 피해 여부를 규명할 방침입니다.

댓글
(0)